Truyền thông Nhật Bản gọi năm 2026 trở thành năm tồi tệ nhất trong vòng 3 năm qua về an toàn thông tin tại Nhật Bản, khi các vụ truy cập trái phép và rò rỉ dữ liệu cá nhân bị phát hiện với quy mô chưa từng có.
Theo số liệu từ công ty an ninh mạng Trend Micro, tính đến cuối tháng 9/2026, đã có hơn 600 vụ việc được các doanh nghiệp và chính quyền địa phương công khai báo cáo, tăng hơn 100 vụ so với cùng kỳ các năm 2024 và 2025. Các chuyên gia an ninh mạng chỉ ra, việc trí tuệ nhân tạo (AI) bị lạm dụng để tự động hóa và tăng tốc các cuộc tấn công mạng chính là nguyên nhân chính.
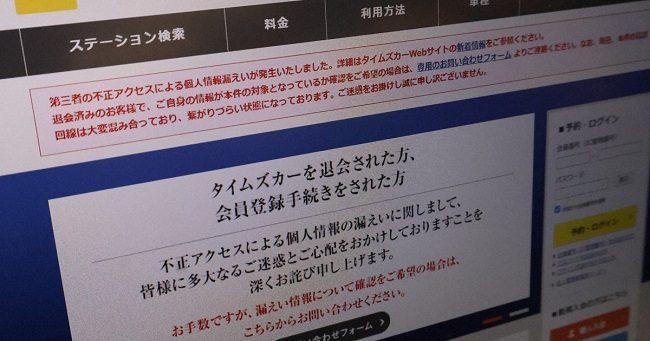
Gần đây, hàng loạt cuộc tấn công mạng quy mô lớn nhắm vào các tập đoàn dịch vụ hàng đầu tại Nhật Bản. Điển hình là Times Car – dịch vụ chia sẻ xe ô tô, công ty xác nhận bị truy cập trái phép, làm lộ khoảng 6,6 triệu thông tin cá nhân của khách hàng. Đáng lo ngại là dữ liệu bị rò rỉ bao gồm cả hình ảnh Giấy phép lái xe, vốn là nguồn dữ liệu quan trọng thường dùng để xác minh danh tính (eKYC) trong các thủ tục ngân hàng, khiến nguy cơ mạo danh lừa đảo tăng cao.
Vào đầu tháng 10/2026, Skyticket – nền tảng đặt vé máy bay và du lịch trực tuyến lớn thuộc công ty Adventure Inc. cũng công bố bị rò rỉ lên tới 14,64 triệu mục dữ liệu người dùng. Tập đoàn JR East là chủ quản trang web đặt vé tàu Ekinet, hay công ty phát hành thẻ tín dụng Viewcard cũng bị rò rỉ khoảng 6,09 triệu thông tin cá nhân của khách hàng. Bookoff Group Holdings – chuỗi cửa hàng đồ cũ lớn nhất Nhật Bản cũng ghi nhận khả năng đã lộ khoảng 6,43 triệu bản ghi thông tin khách hàng.
Giải thích về sự gia tăng đột biến của các vụ xâm nhập trái phép và đánh cắp dữ liệu người dùng, ông Sugiura Takayuki, một hacker mũ trắng kiêm Giám đốc đại diện Hiệp hội Hacker Nhật Bản, cho biết cục diện an ninh mạng đã hoàn toàn thay đổi từ tháng 3/2026 khi trí tuệ nhân tạo có khả năng rút ngắn thời gian tấn công từ vài tuần xuống vài phút.
Trước đây, việc tìm kiếm lỗ hổng bảo mật và lập trình mã độc đòi hỏi hacker phải mất hàng tuần nghiên cứu thủ công. Hiện nay, thông qua các mô hình AI đã bị dỡ bỏ rào cản đạo đức (Jailbroken AI), kẻ tấn công chỉ cần vài chục phút đưa ra câu lệnh (Prompt) để AI tự động dò quét lỗ hổng và khởi tạo mã độc.
Mặc dù các mô hình AI tiên tiến như Claude Mythos (do Anthropic phát hành tháng 4/2026) được áp dụng cơ chế kiểm soát nghiêm ngặt để tránh lạm dụng vào mục đích xấu, thì trên các diễn đàn ngầm, vô số công cụ AI nguồn mở loại bỏ hoàn toàn rào cản đạo đức đã được phát hành tự do. Điều này cho phép bất kỳ ai cũng có thể tải về và thực hiện các cuộc tấn công vượt xa khả năng phân tích của con người.
Chuyên gia Okamoto Katsuyuki tại Trend Micro phân tích rằng, nếu trước đây hacker thường tập trung khai thác một lỗ hổng duy nhất, thì các dấu vết gần đây cho thấy AI đang được dùng để đồng thời dò quét và tấn công trên nhiều lỗ hổng cùng lúc, khiến bên phòng thủ hoàn toàn bị đẩy vào thế thụ động.
Trước nguy cơ dữ liệu cá nhân như giấy phép lái xe, thẻ tín dụng, thẻ cư trú, số điện thoại bị mua bán trên các diễn đàn ngầm để phục vụ mục đích lừa đảo, người dân cần chủ động thực hiện các biện pháp bảo mật khẩn cấp như:
- Đổi mật khẩu và kích hoạt Xác thực 2 yếu tố cho toàn bộ tài khoản email, ngân hàng và mạng xã hội.
- Cảnh giác với các cuộc gọi và email mạo danh: Tuyệt đối không nhấp vào các liên kết lạ gửi qua SMS/Email giả danh ngân hàng SMBC, MUFG, Yucho, công ty thẻ tín dụng hay cơ quan công an, cục xuất nhập cảnh. Cảnh sát không bao giờ yêu cầu chuyển tiền hay cung cấp mã OTP qua điện thoại.
- Kiểm tra thẻ tín dụng thường xuyên: Rà soát lịch sử giao dịch hàng tuần trên ứng dụng ngân hàng hoặc thẻ tín dụng. Nếu phát sinh bất kỳ khoản trừ bất thường nào dù là nhỏ nhất, cần gọi ngay cho tổng đài khóa thẻ khẩn cấp và báo cáo cho đồn cảnh sát gần nhất.
- Cẩn trọng khi cung cấp hình ảnh giấy tờ tùy thân: Hạn chế tối đa việc tải ảnh hai mặt Thẻ cư trú (Zairyu Card) hoặc Bằng lái xe lên các trang web không đảm bảo độ tin cậy.